nezuko_2000さんの「ネコとシマウマのゲーミングラヂヲ Ver 0.28」を視聴中! https://twitcasting.tv/2000nezuko/movie/696642467
ねーみみみみみみみみ
https://ascii.jp/elem/000/000/330/330297/
玄人志向のサングラス男
モデルが居たんだ
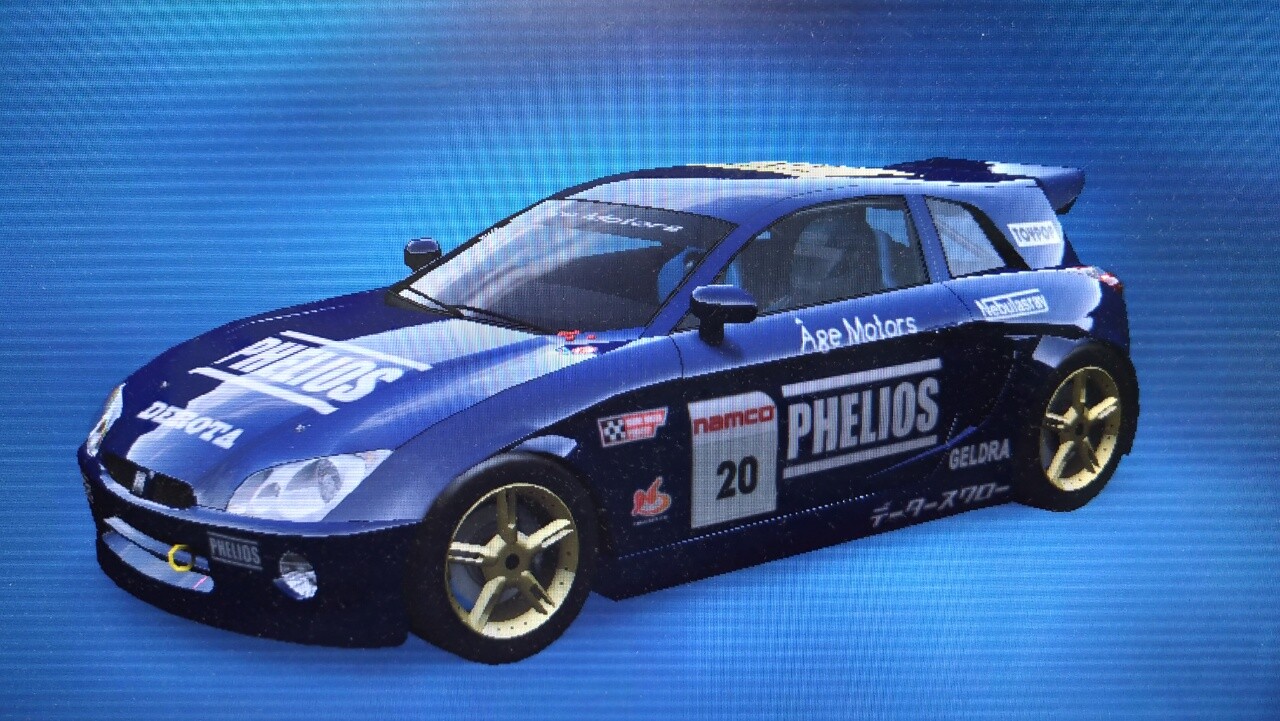
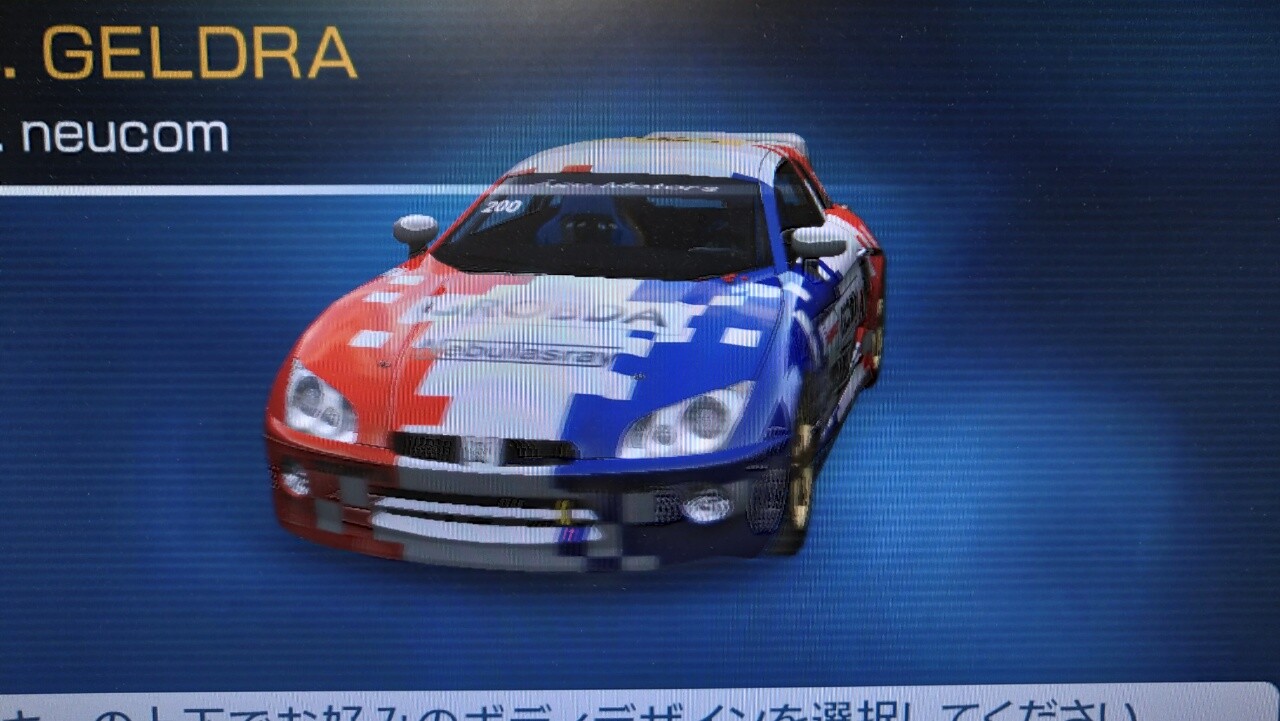
リッジ7のアベイユ
エンジン音がレイジレーサーのアベイユに激似で懐かしすぎて声出た
メーターはアルエットにちょっと似てるかも
車体にでっかく「データースワロー」って貼りたいね
ITド素人にここまで簡略化して説明してもらえるのはマジでありがたい
nezuko_2000
さんがブースト
超超超簡略化して説明してるので説明難しくてあれだけど、超簡単に言うと、つまりハッシュ関数によって、そしてパスワード平文に使われてる文字の種類や長さによって、総当たりするのに必要な時間(1回試す時間の長さとか、全部で何回試す必要があるかとか)が当然異なる><(もちろんさらに計算機の性能によっても異なる><)
あの表は、簡単にいうとパスワードのシステムにMD5を使った場合に総当たりして推測できてしまうまでの表になってる><
でも実際には「(よほど酷い事例じゃなければ)今どきMD5使わないよ」なので、表の使い方がおかしいかもって話かも><
だからパスワードの保護に向き、不向きがあるのね
あ、そうなんだ
nezuko_2000
さんがブースト
出力値は関数の形式に依存するから(自分で関数を作るのでない限り)誰がやっても同じ(という認識)(お約束)
というか、ハッシュ値の生成ルールわかんなきゃどうにもならないならそもそも例のパスワードの突破時間の表って実際には何の意味もないのでは?
パスワード総当たりで不正ログインするハッカーとかはありがちなパスワードのパターンをある程度推測して、それを順番に試していくと聞いたことがあるけど、ハッシュ値の生成ルールの特定も経験と感でやってる?
nezuko_2000
さんがブースト
それはその通りで、ハッシュと思われるデータがただあるだけだと当然(あんまり)意味無い><
どういう風にしてるか? の情報も必要><(または、データの傾向から推定する必要がある><)