 @
ふー。今日も疲れた。
折りたたみ買いまくってる勢からすると当たり前なんだよなぁ
---
Sensoop (@Sensoopp) on X
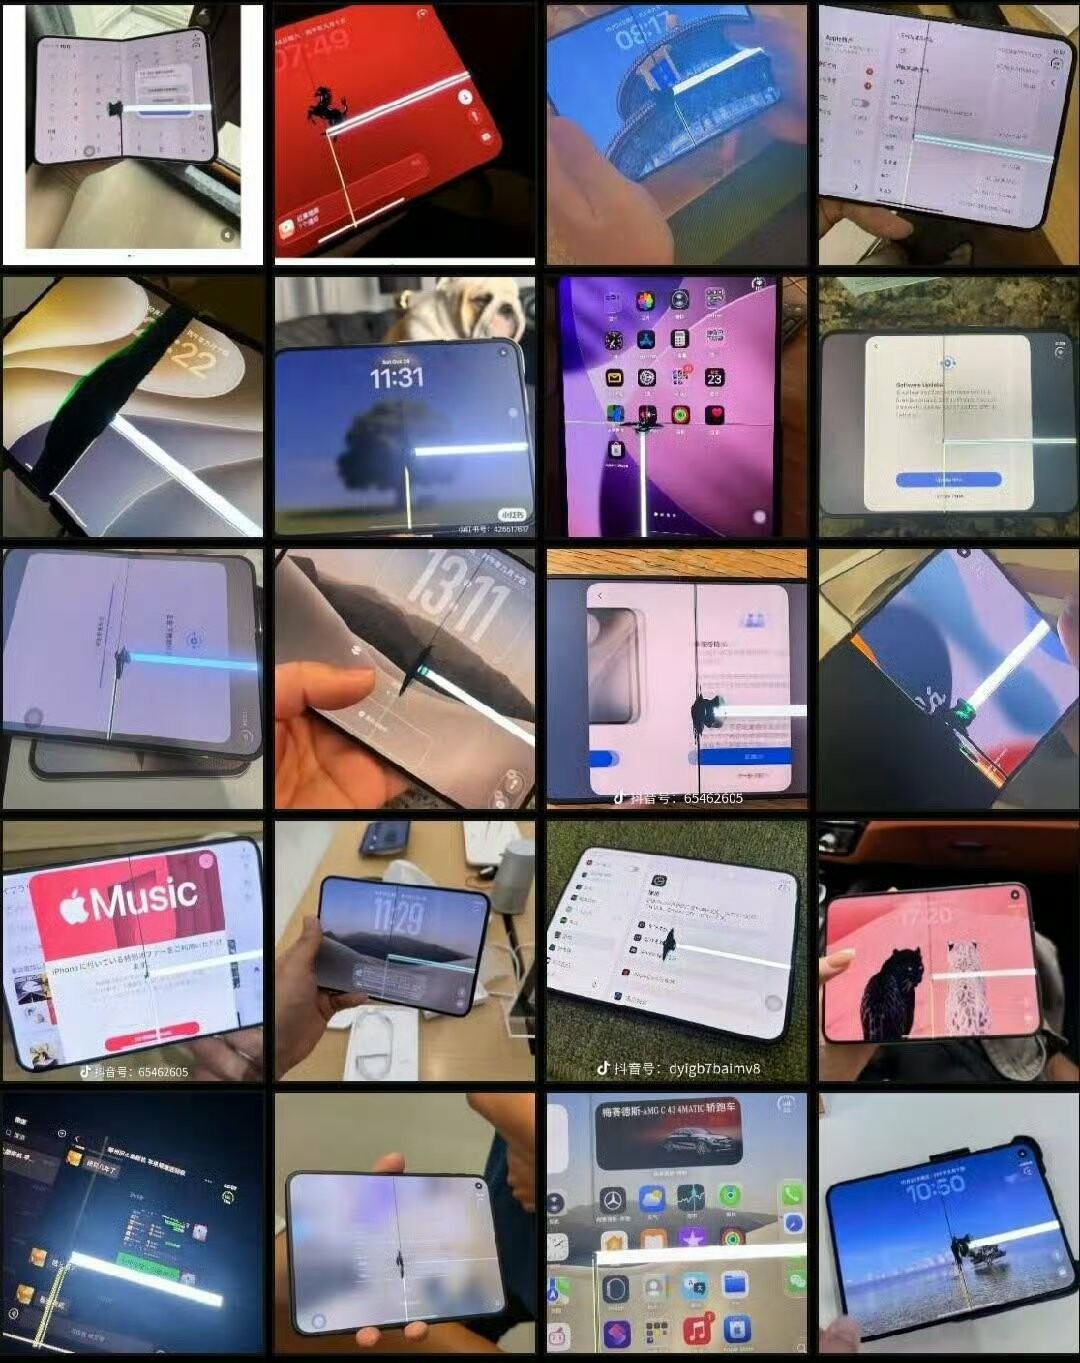
🚨 速報: テックチャンネル PhoneBuff が iPhone Duo の落下テスト動画を公開
最初の一度の落下から、ヒンジ機構が引っかかり、完全に平らに開かなくなりました。
XユーザーのIce Universeさん: 「iPhone Duo
iPhone Duoの画面の頻発する問題が、この根本原因である可能性があります。
iPhone Duo のこれ酷いね。みんな同じ箇所から壊れてる。
GMO本体なのかGMO傘下なのかで違うけど、本体は…
ねむいね。
ティンティン凄いやん…。
---
Rust Bytes 🦀 (@rustaceans_rs) on X
英語からの翻訳
php-rust: フランチェスコ・ティンティのPHP 8.5のRustによる書き直し版が、現在、本物のMySQL上でWordPressコアの全テストをほぼ同等の速度で実行できるようになりました。

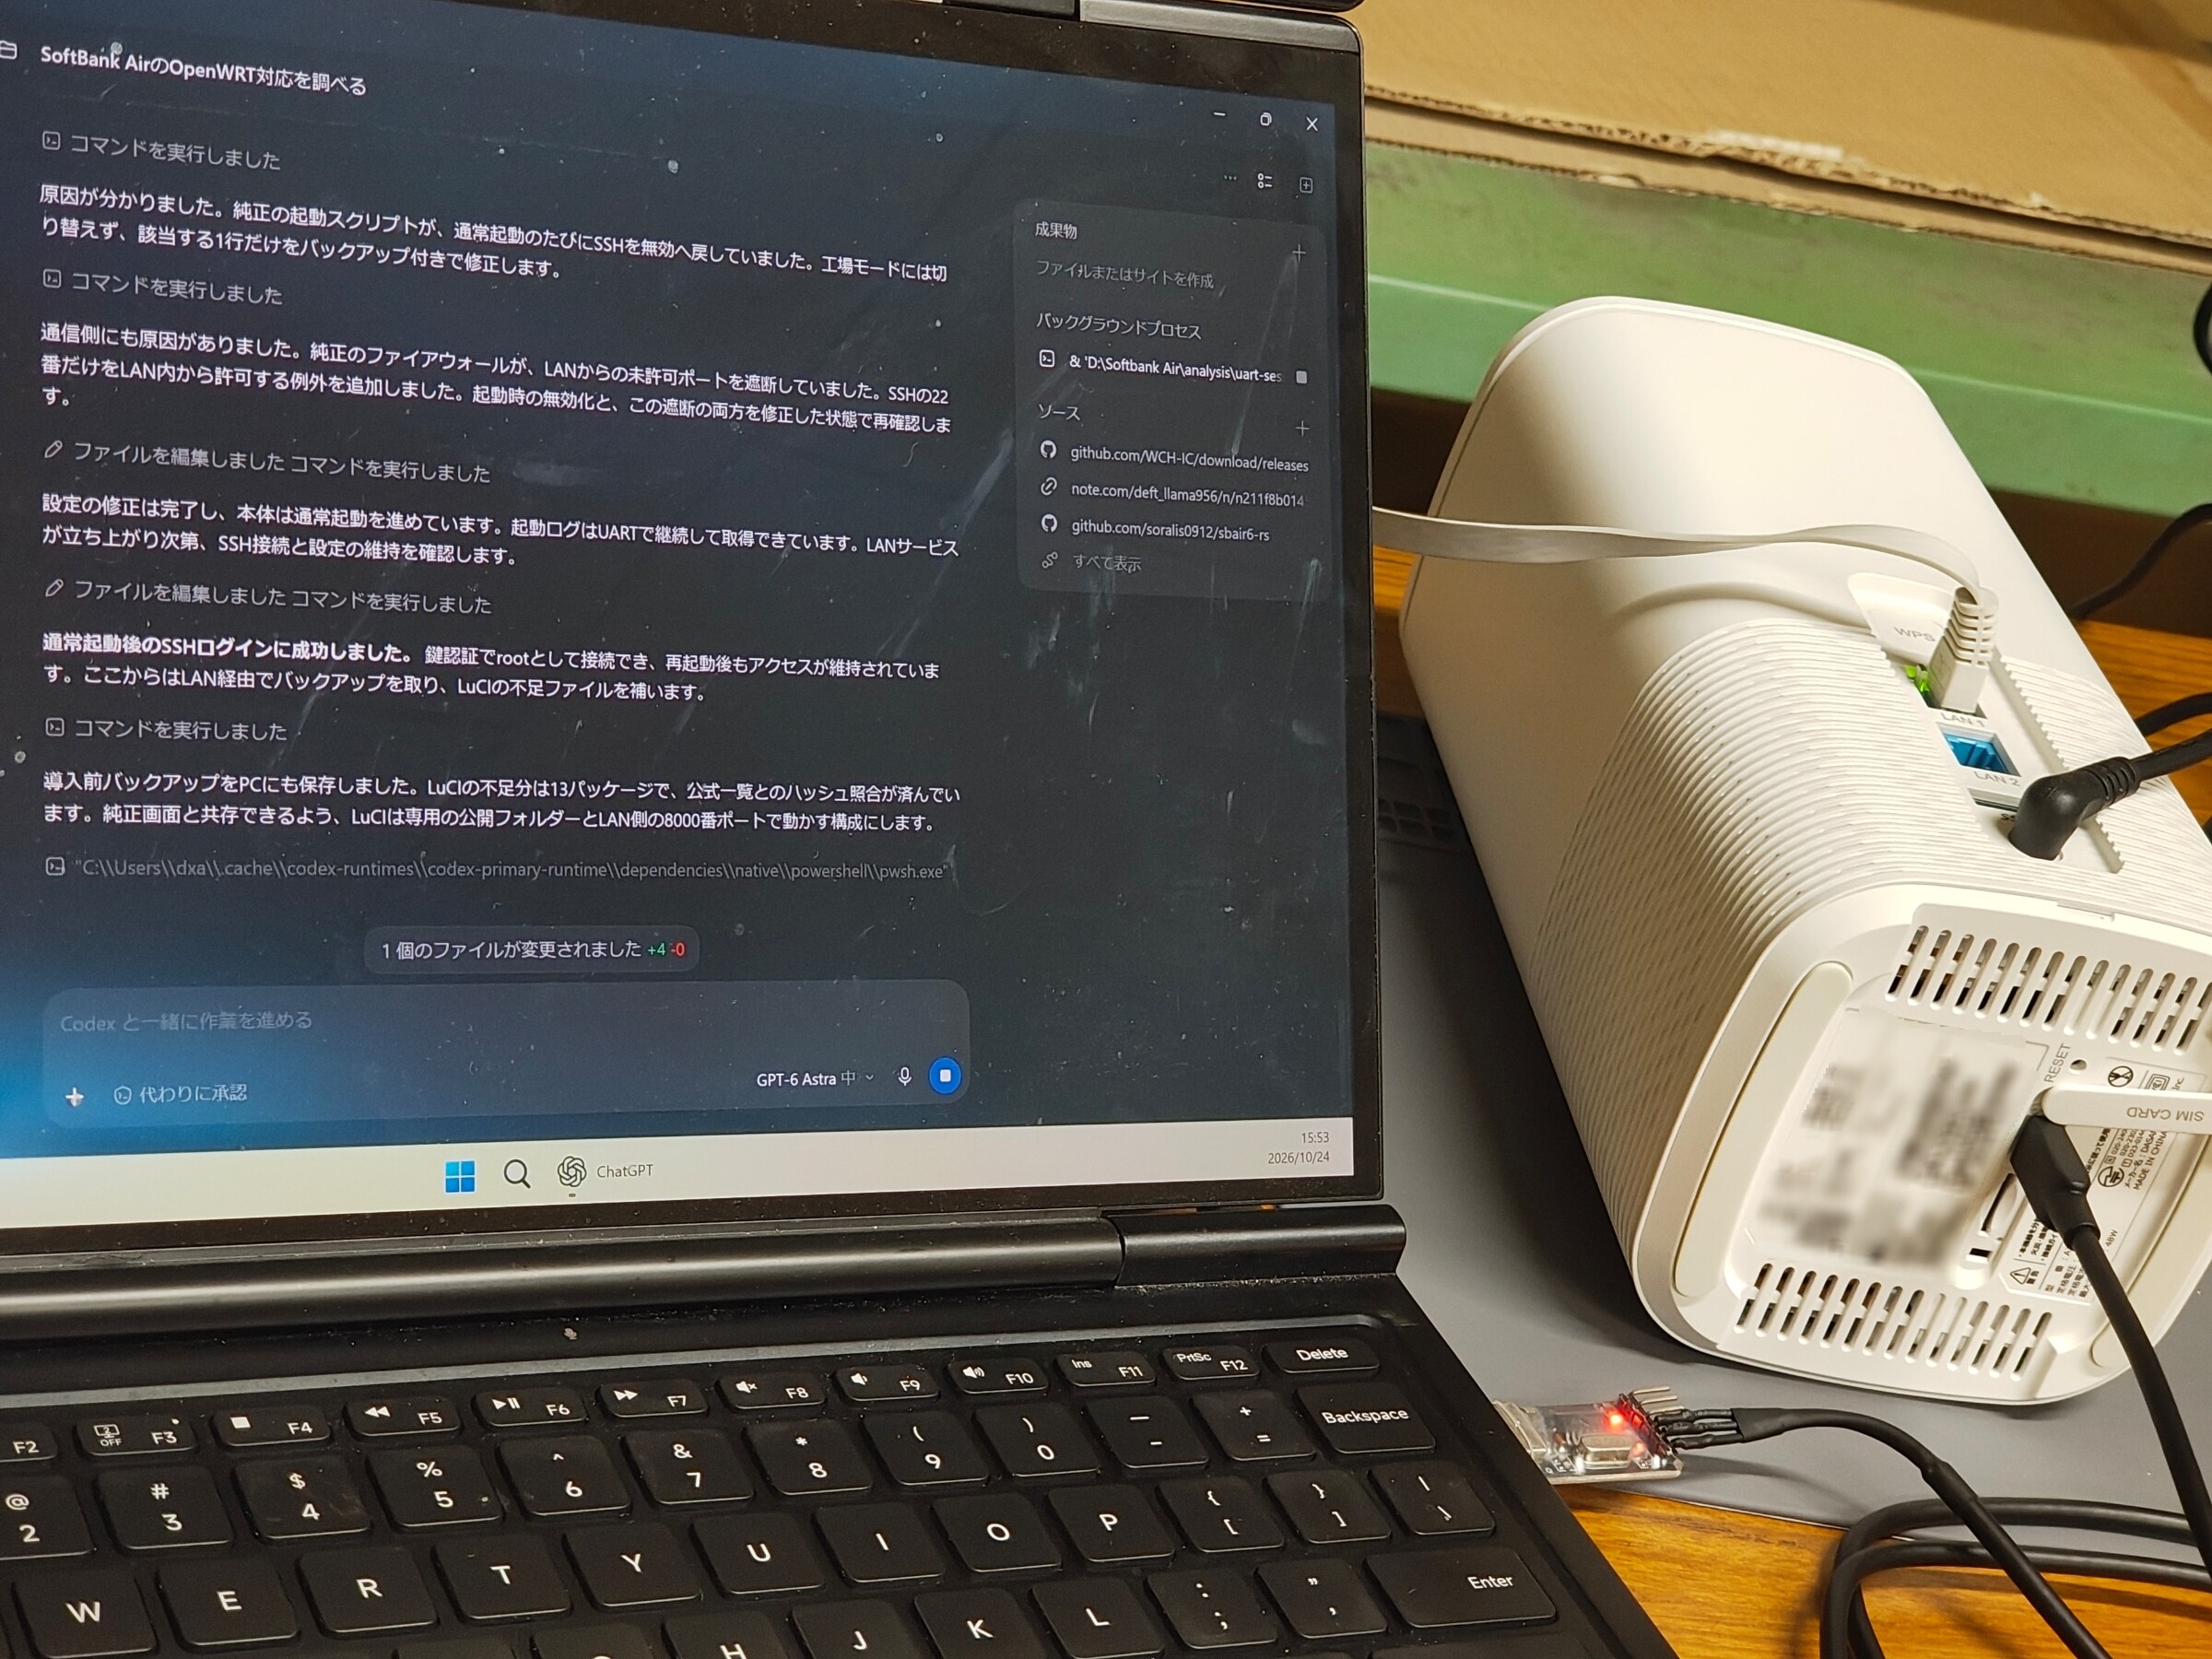
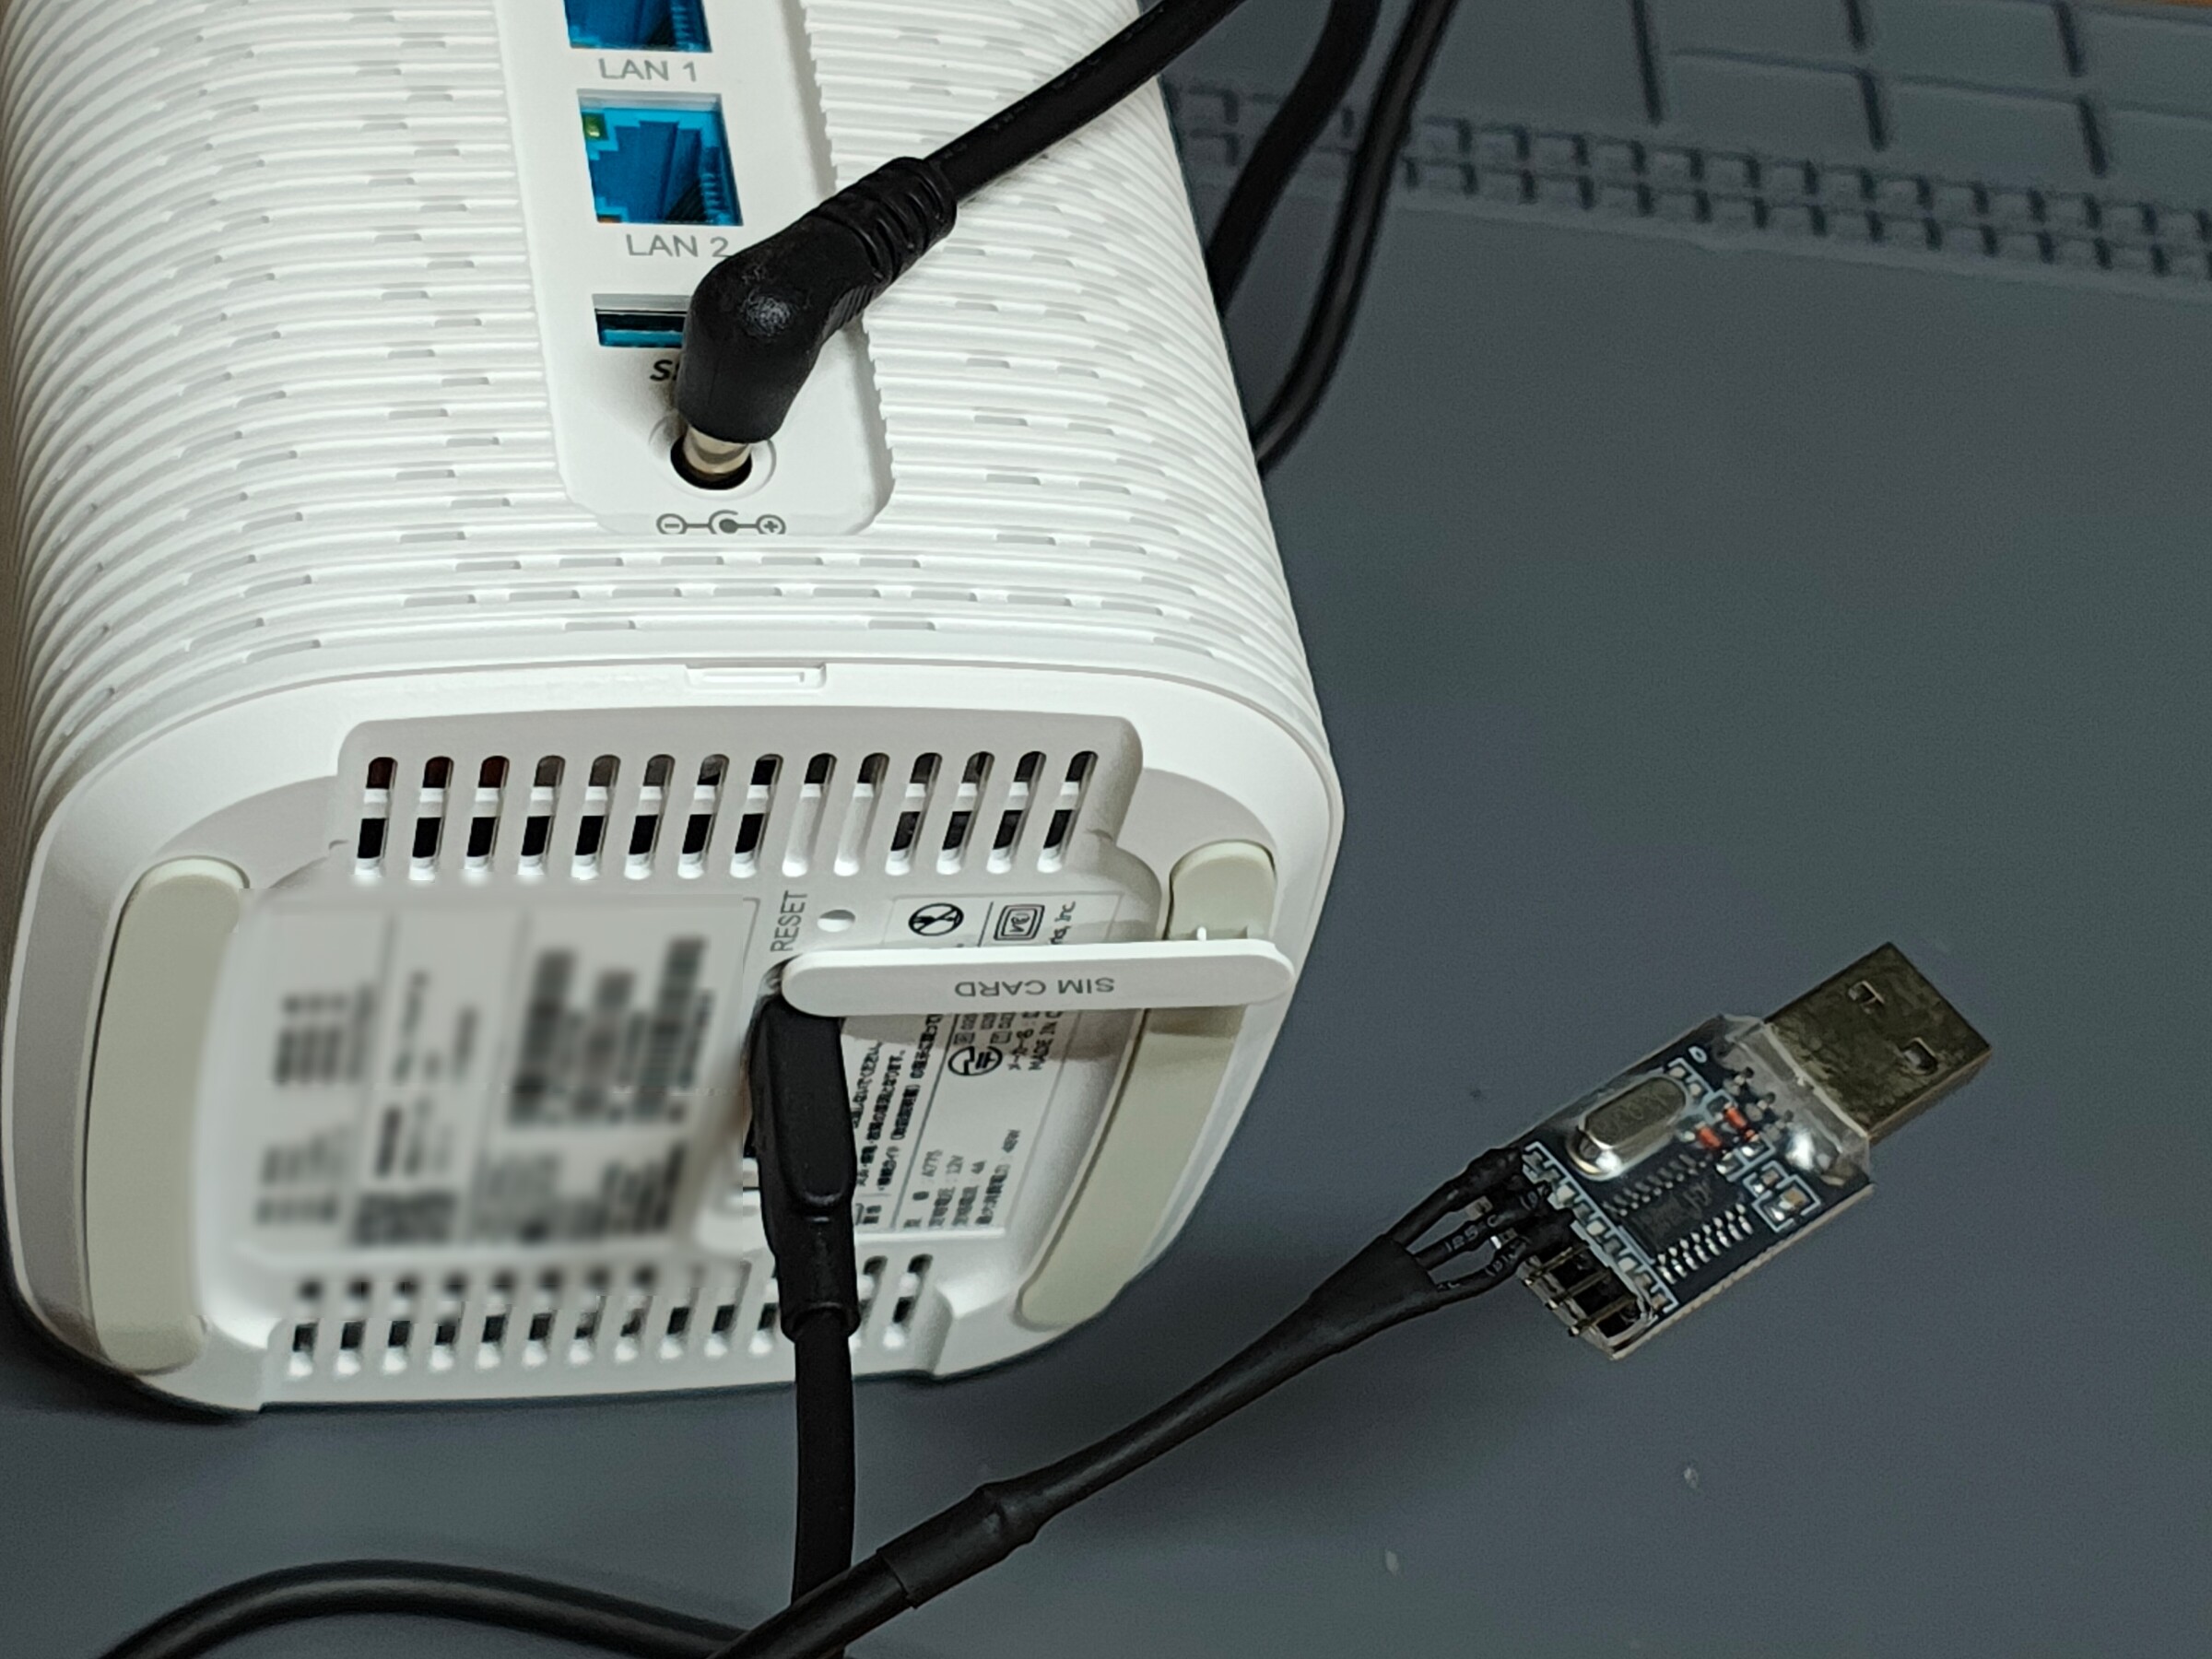
こんなのが流れてきたぞ…
---
日本の使い捨て電話番号・SMS認証なら
SMS-JAPAN
https://sms-japan.com/tel-collection001/
BABELかよ…
---
Anthropicの研究者が警告。自己複製するAIがスマート家電に感染する可能性(ライフハッカー・ジャパン) - Yahoo!ニュース -
https://news.yahoo.co.jp/articles/4ac91b1098df50dd1d92cb5f35244f81e79b056d
@t_massann 今回のはサーバー側なので直接は関係ないみたいですが、ブラウザ側の実装によっては同様の問題がある可能性はあるみたいです。
【詳細】HTTP2Shell
Googleが開発した圧縮ライブラリ「Brotli」の脆弱性です。
そのため、Node.jsだけでなく、PythonのHTTPライブラリや、Brotliを内部で使用するさまざまなアプリケーションに影響する可能性があります。
2026年10月21日公表
CVE-2026-111497
Brotliデコーダーの範囲外メモリ書き込み
* 正式な識別番号
CVE-2026-111497
* 通称
Node2Shell / HTTP2Shell
* 原因
Brotliの解凍処理の不具合
* 影響バージョン
Brotli 1.0.3〜1.2.0
* 認証
不要で攻撃可能なケースがある
* 想定される被害
メモリ破壊、情報漏洩、DoS、任意コード実行
* 修正版
Brotli 1.2.1など
重要なのは、HTTP2Shellという名前ですが、HTTP/2プロトコルの脆弱性ではないことです。
HTTP/1.1でもHTTP/2でも、Brotli圧縮データを脆弱なデコーダーで展開する処理があれば問題になります。